Fachthema
Was ist Funktionale Sicherheit (FuSa)?
Eine neue Abkürzung macht ihre Runden. FuSa, oder man liest auch manchmal über FuSa-ready Produkte. Was dahinter steckt, lesen Sie hier.
FuSa steht für Functional Safety - eine Eigenschaft von Geräten und Systemen, sicher zu sein. Sicher im Sinne von Safety, dass bei Fehlfunktionen niemand zu Schaden kommt. Funktionale Sicherheit ist also eigentlich nichts Neues. Außer, dass Safety heute in vielen Halbleitern, Softwarebibliotheken und Entwicklungswerkzeugen bereits unterstützt wird.
Welche Normen und Sicherheitsstufen gelten?
IEC 61508: die Basisnorm
Grundlage der funktionalen Sicherheit ist die IEC 61508. Sie gilt branchenübergreifend für sicherheitsbezogene elektronische Systeme und beschreibt den gesamten Lebenszyklus, von der Risikoanalyse bis zur Außerbetriebnahme.
Kern der Norm sind die Sicherheits-Integritätslevel (SIL 1 bis 4). Sie geben an, wie zuverlässig eine Sicherheitsfunktion arbeiten muss. Welcher SIL nötig ist, ergibt sich aus der Risikoanalyse. SIL 1 steht für das geringste, SIL 4 für das höchste Risiko. Mit jeder Stufe sinkt die zulässige Ausfallwahrscheinlichkeit um den Faktor zehn. Zugleich steigen die Anforderungen an Entwicklungsprozess, Dokumentation und Tests. In der Praxis sind SIL 1 bis 3 üblich, SIL 4 ist selten.
Für einzelne Branchen gibt es eigene Normen. Die meisten bauen auf der IEC 61508 auf oder orientieren sich an ihr:
- Automotive: ISO 26262 mit den Stufen ASIL A bis D
- Maschinenbau: EN ISO 13849-1 mit Performance Level PL a bis e oder IEC 62061 mit SIL 1 bis 3
- Bahn: EN 50126, EN 50129 und für Software EN 50128 bzw. deren Nachfolgerin EN 50716, mit SIL 1 bis 4
- Prozessindustrie: IEC 61511 mit SIL-Stufen
Norm und Einstufung bestimmen Architektur, Komponentenwahl und Entwicklungsaufwand. Das sollte daher früh im Projekt geklärt sein.
sicher ist sicher
Embedded Systems mit Safety
Ein Embedded System mit Safety besteht meistens aus redundanten Funktionsblöcken, die überwacht werden oder sich gegenseitig überwachen. Fällt ein Schaltkreis aus, sorgt kluges Systemdesign und etwas Wahrscheinlichkeitsrechnung dafür, dass das System in einen sicheren Zustand übergeht.
Ein Beispiel: Drückt man auf den Not-Aus-Knopf, muss die Anlage sicher zum Stillstand kommen. Ist die Verbindung zum Not-Aus-Knopf aus welchen Gründen auch immer fehlerhaft, muss das System das erkennen und die Anlage ebenfalls stoppen.
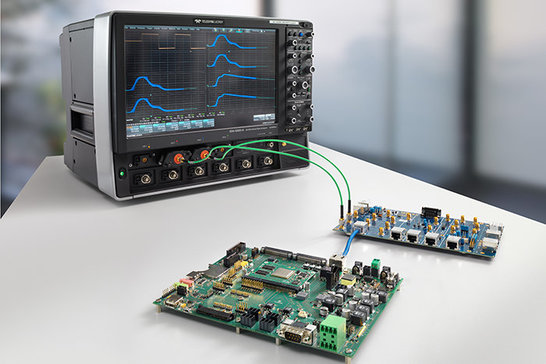
Ganzheitliche Risikoanalyse für funktionale Sicherheit
Es gilt bei Systemen der Funktionalen Sicherheit immer eine ganzheitliche Analyse zu machen:
- Was kann schief gehen?
- Wie hoch ist die Wahrscheinlichkeit, dass etwas schief geht?
- Wie hoch ist das Bedrohungspotential, sprich wieviele Personen könnten verletzt oder gar getötet werden?
- Welche Gegenmaßnahmen setzt man um „safe“ zu werden?
Fehler können auch überall auftreten: Bei der Entwicklung, beim Ausfall von Chips im laufenden Betrieb, durch Fehlbedienung oder äußere Einflüsse. In FuSa-Systemen dürfen solche Fehler keinesfalls zu Bedrohung von Leib und Leben führen.
Methoden der Risikoanalyse
Um diese Fragen zu beantworten, gibt es etablierte Methoden:
- FMEA (Fehlermöglichkeits- und Einflussanalyse): Sie untersucht Schritt für Schritt, wie einzelne Bauteile oder Funktionen ausfallen können und welche Folgen das für das Gesamtsystem hat.
- HAZOP (Hazard and Operability Study): Ein Team prüft mithilfe von Leitwörtern wie „mehr“, „weniger“ oder „kein“, welche Abweichungen vom Sollbetrieb zu Gefahren führen. Die Methode stammt aus der Prozessindustrie.
- FMEDA (Failure Modes, Effects and Diagnostic Analysis): Eine Erweiterung der FMEA für die Elektronik. Sie berechnet Ausfallraten und bewertet, wie viele Fehler die Diagnose erkennt. Damit lässt sich nachweisen, ob die Hardware den geforderten SIL erreicht.
Safety und Security: der Unterschied
Im Deutschen heißt beides „Sicherheit“, gemeint ist aber Unterschiedliches. Safety schützt Menschen und Umwelt vor dem System, etwa vor einer Maschine, die bei einem Defekt nicht stoppt. Security schützt umgekehrt das System, und zwar vor Angriffen, Manipulation und unbefugtem Zugriff. Beides hängt zusammen: Ein vernetztes Gerät kann nur dann safe sein, wenn es auch secure ist. Gelingt ein Angriff auf die Steuerung, lassen sich im schlimmsten Fall auch Sicherheitsfunktionen aushebeln.
Kontrollmechanismus
Fusa-Ready Komponenten
Bei einer Maschine ist das noch überschaubar. Bei einem Hochgeschwindigkeitszug, im Auto oder Flugzeug in Bewegung muss man höhere Maßstäbe ansetzen. Man kann solche Systeme nicht einfach stoppen. Sie müssen im Fehlerfall weiter funktionieren und notfalls geordnet abbremsen oder sicher landen. Fusa-Ready Komponenten bieten bereits integrierte Mechanismen, um Systeme sicher zu machen. Das können Mikrocontroller mit zwei oder mehr unabhängigen Kernen sein.
Das können aber auch schlüsselfertige Softwarebibliotheken sein, um die Anforderungen z.B. einer sicheren Kommunikation zu erfüllen. War Safety früher etwas Besonderes, wird es immer mehr zum Standardmerkmal vieler Anwendungen. Deshalb bieten Komponentenhersteller heute mehr und mehr Funktionale Sicherheit (FuSa) -Ready Produkte an.

FAQ zur funktionalen Sicherheit
Ab wann brauche ich funktionale Sicherheit für mein Produkt?
Sobald eine Fehlfunktion Ihrer Elektronik Menschen oder Umwelt gefährden kann, etwa bei Not-Aus-, Überwachungs- oder Bremsfunktionen. Ob und in welchem Umfang FuSa nötig ist, zeigt die Risikobeurteilung. Klären Sie das früh im Projekt.
Kann ich bestehende Embedded-Hardware nachträglich FuSa-konform machen?
Meist nur mit großem Aufwand, da Nachweise aus der Entwicklung und Diagnosemechanismen fehlen. Oft ist es sinnvoller, die Sicherheitsfunktion in eine zusätzliche Komponente auszulagern, die das bestehende System überwacht.
Wie unterscheidet sich Funktionale Sicherheit von klassischem QM?
ISO 9001 regelt Prozesse im Unternehmen, betrachtet aber keine konkreten Gefährdungen. FuSa bewertet die Risiken eines bestimmten Produkts und legt messbare Ziele für seine Sicherheitsfunktionen fest. Ein QM-System ist eine gute Grundlage, ersetzt FuSa aber nicht.